![]()
KAPITEL 1: EINFÜHRUNG IN DIE ISO/IEC 20000
Der ”ISO/IEC 20000 IT Service Management Standard“, von den Organisationen ISO (International Organization for Standardization) und IEC (International Electrotechnical Commission) am 14. Dezember 2005 veröffentlicht, ist die international anerkannte Norm für das IT-Service-Management. Die ISO/IEC 20000-Serie basiert auf der BS15000-Serie, entwickelt von der British Standards Institution (BSI).
Das Ziel der ISO/IEC 20000 ist es, einen gemeinsamen Referenz-Standard für alle Unternehmen, die IT Dienstleistungen für interne oder externe Kunden anbieten, zu etablieren. Ein weiteres Ziel ist es, eine gemeinsame Terminologie zu fördern. So liefert die Norm einen wichtigen Beitrag zur Kommunikation zwischen Dienstleistern, Lieferanten und Kunden.
Was sind die Vorteile der Implementierung und Zertifizierung nach ISO/IEC 20000?
Die Antwort auf diese Frage wird sich natürlich von Unternehmen zu Unternehmen unterscheiden. Allerdings ist die folgende Liste eine ziemlich gute Darstellung der gemeinsamen Ergebnisse:
- Verbesserte Qualität der Dienstleistung
- Erhöhtes Geschäfts- und Kundenvertrauen
- Verbesserte Reputation, Konsistenz und Interoperabilität
- Kontinuierliche Verbesserung gesichert
- Optimierte und kontrollierte Kosten, durch transparente und optimierte Strukturen
- Management und Mitarbeiter verstehen ihre Rollen und Prozesse besser
- Marktvorteil durch ein Zertifikat, ausgestellt von einer anerkannten, unabhängigen Zertifizierungsstelle
- Service-Management in den gesamten Geschäftsprozess integriert.
Der integrierte Prozessansatz ist aus dem Service-Management-Framework ITIL® in die Norm überführt worden. Dieses Framework ist in einem Prozessmodell positioniert, das ein Teil des Qualitäts-Management-Systems und ein wichtiges Instrument in der Kommunikation mit dem Kunden ist. Das Framework zeigt, welche Prozesse das Service-Delivery steuern und kontinuierlich verbessern.
Obwohl eine sehr enge Verbindung zwischen ISO/IEC 20000 und ITIL besteht, sind sie nicht vollständig angeglichen. Dies beruht teilweise auf dem grundlegenden Unterschied zwischen einer Norm und einem Framework. Die wichtigsten Unterschiede sind wie folgt:
- Die Anforderungen der ISO/IEC 20000 sind völlig unabhängig von Organisationsstruktur und Größe, während ITIL Beratung und Optionen für einige Aspekte der Organisationsstruktur umfasst.
- Managementaufgaben, darunter der Plan-Do-Check-Act (PDCA) -Zyklus mit seinen kontinuierlichen Verbesserungsanforderungen, sind grundlegend für ISO/IEC 20000, während in ITIL die Beratung auf einzelne Prozesse ausgerichtet ist.
- ISO/IEC 20000 enthält Business-Relationship-Management und Lieferanten-Management-Prozesse, die nicht vollständig durch ITIL abgedeckt sind.
- In ISO/IEC 20000 ist Service-Reporting ein separater Prozess, während ITIL auf Service-Reporting als Teil aller seiner Prozesse Bezug nimmt.
- Service-Continuity- und Service-Availability-Management sind in ISO/IEC 20000 kombiniert worden, während sie in ITIL weiterhin separate Prozesse sind.
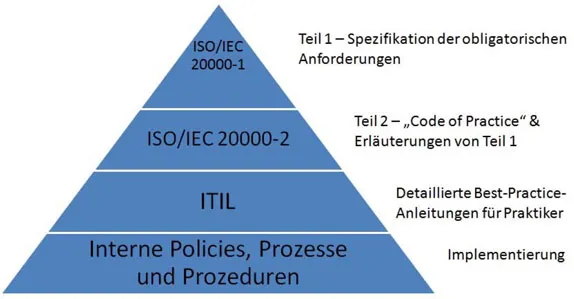
Abbildung 1: Die Beziehung zwischen ISO/IEC 20000 und ITIL
![]()
KAPITEL 2: SERVICE-QUALITÄT UND ISO/IEC 20000
Was ist Qualität?
Nach Angaben der American Society for Quality (ASQ) ist Qualität wie folgt definiert: ”Eine subjektive Bezeichnung, für die jede Person oder Branche ihre eigene Definition hat. Im technischen Umfeld kann die Qualität zwei Bedeutungen haben:
- Die Eigenschaften eines Produktes oder einer Dienstleistung bezüglich ihrer Eignung, festgelegte oder vorausgesetzte Erfordernisse zu erfüllen.
- Ein Produkt oder eine Dienstleistung frei von Mängeln.“
Die Norm ISO9000 definiert Qualität in folgender Weise: ”Ausmaß, in dem eine Reihe inhärenter Merkmale Anforderungen erfüllt“. (Hinweis: Der Begriff ”Qualität“ kann mit Adjektiven wie schlecht, gut oder ausgezeichnet verwendet werden. “Inhärent“, im Gegensatz zu ”zugeordnet“, heißt bestehend in etwas, speziell eine bleibende Eigenschaft.)
Die Norm ISO8402-94 definiert Qualität als: ”Eine Reihe von Merkmalen eines Unternehmens, die dieser Einrichtung die Möglichkeit geben, zum Ausdruck gebrachte und implizite Bedürfnisse zu befriedigen.“
In dieser dritten Definition von Qualität erscheint ein weiteres Konzept, das in dieser Norm berücksichtigt werden muss: die Zufriedenstellung von expliziten und impliziten Bedürfnissen.
Service-Qualität ist das erste Konzept, das durch jede Organisation berücksichtigt werden muss, die versucht, ein Service-Management-System (SMS) zu implementieren.
Qualität im IT-Service-Management ist einer der wichtigsten Bestandteile bei der Lieferung von IT-Dienstleistungen. Folglich spielt Service-Qualität-Management eine immer wichtigere Rolle in der globalen IT-Service-Management-Umgebung.
Qualität wird erreicht, wenn der Kunde einen Mehrwert durch die Nutzung von IT-Services erlebt. Die Gewährleistung dieses Mehrwerts in Bezug auf Verfügbarkeit, Performance, Kontinuität und Sicherheit in der täglichen Arbeit ist genauso wichtig wie die technische Unterstützung von Anwendungen und automatisierten Aufgaben.
Das IT-Service-Management-System basierend auf ISO/IEC 20000 erfordert die aktive Umsetzung und die permanente Überwachung eines Risiko-Management-Systems.
ISO/IEC 20000 besteht aus zwei Teilen, Teil 1: Spezifikation (die neue Version ISO/IEC 20000-1:2011 heißt ”Anforderungen an ein Service-Management-System“) und Teil 2: Code of Practice (die neue Version ISO/IEC 20000-2:2011[?] heißt ”Allgemeine Verfahrensregeln für Service-Management“). Teil 1 enthält die Anforderungen, Teil 2 die Leitlinien, Empfehlungen und Best-Practices für die Umsetzung dieser Anforderungen. Teil 1 ist sehr kompakt gehalten, die Anforderungen sind aufgelistet mit ”muss“ (shall) -Aussagen. Teil 2 ist etwas ausführlicher geschrieben, er wiederholt die Anforderungen von Teil 1 und enthält die Grundlagen, die Ausarbeitung und notwendige Dokumentation für jede dieser Anforderungen. Teil 2 verwendet die ”sollte“ (should) -Form in den meisten seiner Aussagen.
![]()
KAPITEL 3: DIE ISO/IEC 20000-FAMILIE UND IN VERBINDUNG STEHENDE NORMEN
Die Norm ISO/IEC 20000 ist in die folgenden fünf Teile gegliedert:
- Teil 1: ISO/IEC 20000-1:2011 – Anforderungen an ein Service-Management-System
- Teil 2: ISO/IEC 20000-2:2005 – Praxisleitfaden
- Teil 3: ISO/IEC TR 20000-3:2009 – Leitfaden für die Festlegung des Geltungsbereichs und der Anwendbarkeit der ISO/IEC 20000-1
- Teil 4: ISO/IEC PRF TR 20000-4:2010 – Prozess-Referenzmodell
- Teil 5: ISO/IEC TR 20000-5:2010 – Beispiel-Implementierungsplan für ISO/IEC 20000-1.
Alle fünf Teile der ISO/IEC 20000 können auf der folgenden IT-Governance-Webseite gefunden werden: www.itgovernance.co.uk/catalog/47.
Die zweite Ausgabe von Teil 1 wurde am 12. April 2011 veröffentlicht. Teil 2 ist derzeit noch im Überarbeitungsprozess und wird wahrscheinlich Anfang 2012 mit dem folgenden neuen Titel veröffentlicht: ”Teil 2: ISO/IEC 20000-2:2011[?] – Allgemeine Verfahrensregeln für Service-Management.“
In der Zwischenzeit sind verschiedene andere Normen in Bezug auf die ISO/IEC 20000-Familie interessant geworden:
- ISO/IEC 20000-8 – Ein exemplarisches Assessment-Modell für das IT-Service-Management
- ISO/IEC 90006 – Leitlinien für die Anwendung der ISO9000:2008 für das IT-Service-Management
- ISO/IEC 27013 – Leitlinien für die integrierte Umsetzung der ISO/IEC 20000-1 und ISO/IEC 27001
- ISO/IEC 19770 – Internationale Reihe von Normen für das Software-Asset-Management (SAM).
ISO/IEC 20000-1:2005
Die ISO/IEC 20000-1:2005 fördert die Einführung eines integrierten Prozessansatzes, um Managed-Services effektiv bereitzustellen, und um Geschäfts- und Kundenanforderungen gerecht zu werden. Damit eine Organisation wirksam funktionieren kann, muss sie miteinander verknüpfte Tätigkeiten identifizieren und verwalten. Koordinierte Integration und Implementierung der Service-Management-Prozesse liefern eine laufende Kontrolle, höhere Effizienz und Möglichkeiten für eine kontinuierliche Verbesserung. Alle Anforderungen werden mit ”muss“-Aussagen aufgelistet.
ISO/IEC 20000-2:2005
Die ISO/IEC 20000-2:2005 ist ein Praxisleitfaden. Er beschreibt die Best-Practices für die Service-Management-Prozesse im Rahmen der ISO/IEC 20000-1. Dieser Praxisleitfaden ist von besonderem Nutzen für Organisationen, die hinsichtlich der ISO/IEC 20000-1 geprüft werden sollen, oder die Service-Verbesserungen planen.
ISO/IEC 20000-1:2011
Die ISO/IEC 20000-1:2011 ist die zweite Ausgabe von ISO/IEC 20000-1. Sie ersetzt die Ausgabe aus dem Jahr 2005. Die wichtigsten Unterschiede sind:
- Neun zusätzliche Seiten, darunter eine erweiterte Einführung, zusätzliche Anforderungen und neue und aktualisierte Definitionen.
- Ein neuer Titel: ”Service-Management-Systeme– Anforderungen“ statt ”Spezifikationen“.
- Engere Ausrichtung an die ISO9001 ”Qualitäts-Management-System – Anforderungen“.
- Engere Ausrichtung an die ISO/IEC 27001 ”Information-Security-Management – Anforderungen“.
- Engere Ausrichtung an das ITIL V3 Best-Practice-Framework.
- Hinzufügen von vielen weiteren Definitionen, Aktualisierung von einigen Definitionen und Entfernung von zwei Definitionen.
- Einführung des Begriffs ”Service-Management-System“ (SMS).
- Die Kombination von Klausel 3 und 4 der ISO/IEC 20000-1:2005 Ausgabe, um alle Anforderungen an das Management-System in einer Klausel zu kombinieren.
- Klärung der Anforderungen für die Steuerung von Prozessen, die von anderen Parteien betrieben werden.
- Klärung der Voraussetzungen für die Festlegung des Umfangs der SMS.
- Klärung der Anwendung der Norm.
- Klarstellung, dass die PDCA-Methodik innerhalb des SMS gilt, einschließlich der Service-Management-Prozesse und Services.
- Einführung von neuen Anforderungen für das Design und die Umstellung von neuen oder veränderten Dienstleistungen.
- Neun Klauseln statt zehn – die Release-Management-Klausel wurde entfernt und in die Kontrollprozess-Klausel integriert.
- Service-Request wurde in die Resolutionsprozess-Klausel im Incident-Management-Prozess aufgenommen.
- Genauere Dokumentations-Management-Anforderungen.
- Deutlicherer Budgeting-und-Accounting-Abschnitt, einschließlich der Service-Komponenten, die aufgenommen werden sollten.
- Genauere Angaben über den Inhalt von Verträgen mit Lieferanten.
In Bezug auf die Zertifizierung von Organisationen wird es wahrscheinlich einen Zeitraum von 18 bis 24 Monaten ab der Veröffentlichung von Teil 1 geben, um einen fließenden Übergang zu ermöglichen.
Abbildung 2: Vergleich zwischen ISO/IEC 20000-1:2005 und 2011
| ISO/IEC 20000-1:2005 | ISO/IEC 2000... |